偷吃保险
来源-NSSCTF
做完之后我挺好奇这是密码还是WEB
用到的工具
CyberChef
用到的知识
异或运算:XOR
简单翻了一下搜索引擎,其运算规则在数学有定义的:
显然,异或运算用来加密二进制数据简单有效,那么,这是怎么运行的呢?
首先明确前提,异或运算只能处理二进制数据,因为它需要对 1 和 0 进行运算,所以在输入数据的时候记得全都转化成二进制数据,别直接把字符串传进去,类似的,看 这里
对于CTF题目,一般会按照下述顺序对数据进行加密:
- 输入数据 >>
- To Binary 二进制编码
- XOR 异或运算(需要密钥)
- Base64编码
- >> 输出数据
开始做题
老规矩,先看页面:
首先见到的是一个小游戏界面,莫慌,让我玩两下。
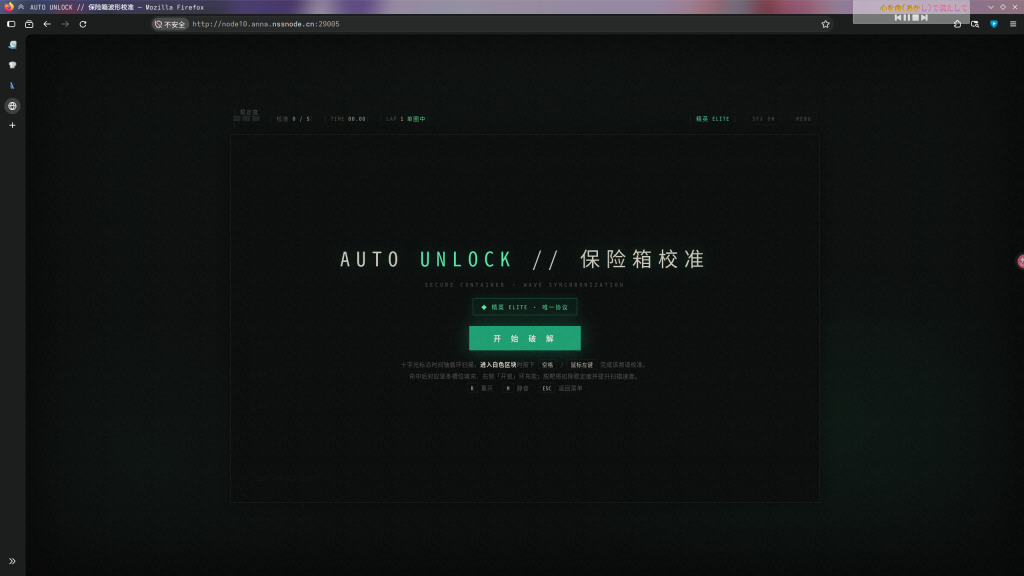
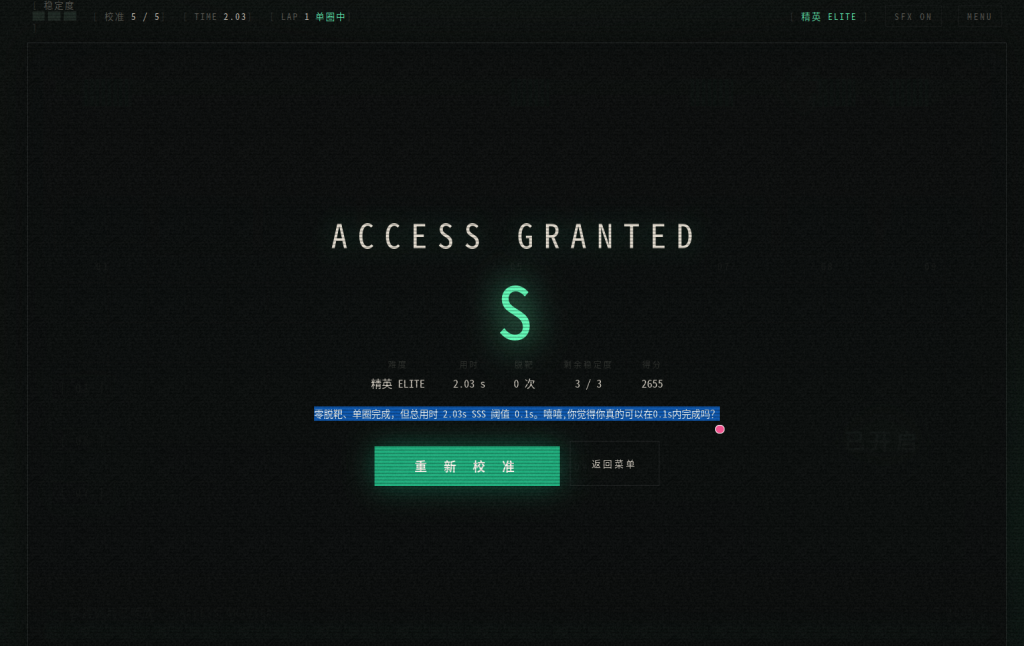
玩了两下达成了 S 评级,但是 SSS 阈值是 0.1 秒,显然不是让我们玩游戏玩的、
所以开启 Ctrl+U 之力!查看网页源码。在开头看到了很重要的信息:
<!DOCTYPE html>
...
<!--
  AUTO UNLOCK // 保险箱波形校准
  部署说明见 README.md;flagEnc 由容器启动时注入到 _check.js(XOR 0x5A + Base64)。
-->
...- Flag被编码了,相关环境变量被注入到了 _check.js 文件里
- 考点已知:XOR + Base64
上网查询得知 XOR 就是 异或运算加密 的意思,需要一个密钥来当加密运算的种子。但是这里直接列出来了,最大的麻烦解决了。
所以把对应脚本文件下载下来,发现了:
...

},
  sss:{ requireNoMiss:true, requireSingleLap:true, requireTimeLimit:true, maxTime:0.1 },
  kskblzdjd:"FAkJGQ4cIW45bTlqOWg4d21sb2l3bj9pP3c4OG1udzhvP2JsODs7OWo7aSc=",                  <===============================================
  wkzkbl:0x5A                                                                                <===============================================
};
function mpwkwzbyqslnzzyswplwzdsbll(){
  try{
    const raw = atob(CONFIG.kskblzdjd);
    let out = "";
    for(let i=0;i<raw.length;i++) out += String.fromCharCode(raw.charCodeAt(i) ^ CONFIG.wkzkbl);
    return out;
  }catch(e){ return "NSSCTF{decode_error}"; }
}
function isSSS(g){ return g === "SSS"; }

...
这里有一串base64码文和一个值为 0x5A (十进制为 91 ) 的键,结合一开始的提示,很容易就能想到那一串base64就是被异或的文本了。
启动 Cyberchef !按照以下方案直接解码
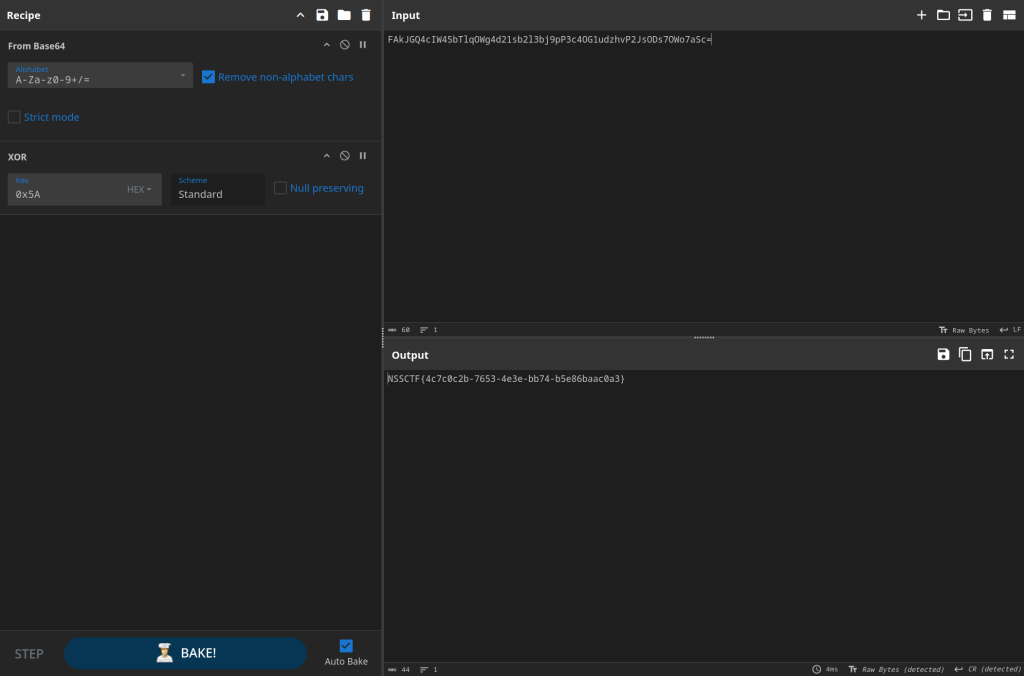
完美!